2026年9月22日、WordPress 7.1.2が公開されました。7.1.1が出てからまだ5日です。「上げたばかりなのに、また?」と思った方も多いと思いますが、今回は性格がまったく違います。ログインしていない第三者が悪用できる、深刻度「Critical(重大)」の脆弱性を1件だけ直すための、緊急のセキュリティリリースです。
結論から言うと、WordPressを使っているなら、7.1.2(または使っている系列の修正版)へ今すぐ更新してください。ただし、すべてのサイトが今日すぐ乗っ取られるわけではありません。危険が大きくなるのは、使っているテーマとサーバーの設定が特定の条件にそろったときです。この記事では、その条件を公式情報で確認し、自分のサイトが当てはまるかどうかを見分ける方法と、更新の前後にやることを整理します。
この記事は2026年9月23日時点の公式情報をもとにしています。攻撃の観測情報や、7.1.2による不具合の報告が出た場合は追記します。
WordPress 7.1.2とは?脆弱性1件だけを直すセキュリティリリース
WordPress 7.1.2は、2026年9月22日に公開されたセキュリティリリースです。変更されたのはwp-includes/template.phpの1ファイルだけで、新機能や不具合修正は含まれていません。公式ブログでは「セキュリティリリースなので、すぐに更新することを推奨する」と明記されています。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年9月22日 |
| 深刻度 | Critical(CVSS v4 で 9.2 / 10) |
| ログインの要否 | 不要(未認証で悪用できる) |
| 影響するバージョン | 4.7.0〜7.1.1 |
| 変更されたファイル | /wp-includes/template.php のみ |
| 識別番号 | CVE-2026-87902 / GHSA-7hp8-65ch-5whp |
| 報告者・リリース担当 | Robert Ressl 氏 / John Blackbourn 氏 |
7.1.1を入れたばかりなのに、なぜまた更新が必要なのか
7.1.1と7.1.2は、直しているものが違います。WordPress 7.1.1は、7.1で入り込んだ不具合と、あわせて見つかった脆弱性を直すリリースでした。今回の脆弱性はその後に報告されたもので、7.1.1にも含まれています。影響範囲が「7.1.1まで」とされているのはそのためです。7.1.1を適用済みのサイトも、7.1.2への更新が必要です。
7.1で起きている不具合については、WordPress 7.1の不具合まとめで整理しています。7.1.2はテンプレート読み込みの1か所しか触っていないので、7.1の既存の不具合が7.1.2で直ることも、新しく増えることも、基本的にはありません。
修正された脆弱性の中身|ログイン不要の「パストラバーサル」
今回の脆弱性はパストラバーサルと呼ばれる種類のものです。WordPressは、固定ページを表示するときに「どのテンプレートファイルを使うか」をテーマのフォルダの中から探します。この探し方に抜け道があり、条件がそろうと、テーマのフォルダの外にあるPHPファイルを読み込ませることができた、というのが今回の問題です。
たとえるなら、「本棚のこの段から本を1冊取って」と頼まれた係の人が、言い方を工夫されると、隣の部屋の金庫の中身まで取ってきてしまう状態です。しかも、頼む側はログインしている必要がありません。
RCE(リモートコード実行)とは
公式発表にある「条件によってはRCEに至る」のRCEは、Remote Code Execution(リモートコード実行)の略です。外部の第三者が、サーバー上で好きなプログラムを動かせてしまう状態を指します。こうなると、サイトの改ざん、不正なページの設置、データベースの読み出しなど、事実上サイトを乗っ取られたのと同じことができます。脆弱性の中でも最も深刻な結果の1つです。
どんな条件で危険になるのか|3段階で考える
「Critical」「RCE」という言葉だけを見ると不安になりますが、公式のセキュリティアドバイザリーを読むと、危険の大きさは段階的に決まることが分かります。
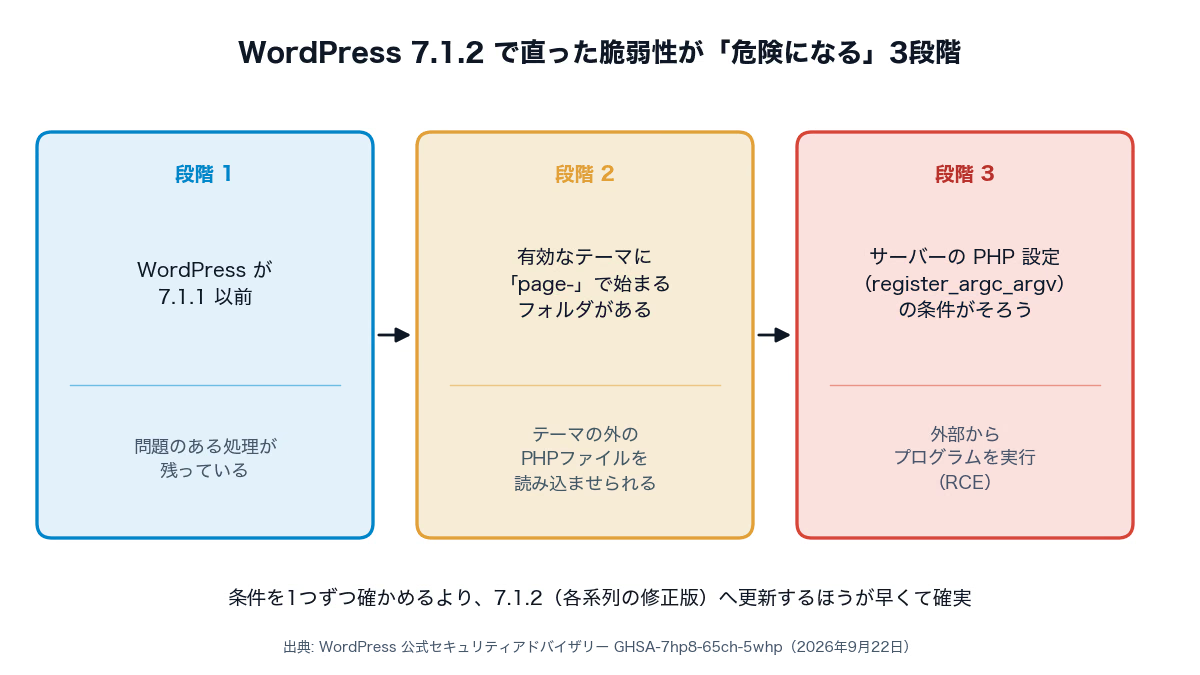
| 段階 | 条件 | 起こりうること |
|---|---|---|
| 1 | WordPressが7.1.1以前(各系列の修正版より前) | 問題のある処理が残っている |
| 2 | 1に加えて、有効なテーマ(親・子)に「page-」で始まるフォルダがある | テーマの外にあるPHPファイルを読み込ませられる |
| 3 | 2に加えて、サーバー側の設定条件がそろっている | 外部からプログラムを実行される(RCE) |
テーマの条件:「page-」で始まるフォルダがあるか
2段階目の条件は、有効化している親テーマまたは子テーマの直下に、名前が「page-」で始まるフォルダがあることです。たとえば「page-templates」という名前のフォルダがこれに当たります。公式アドバイザリーでは、該当するテーマの例として次が挙げられています。
- Twenty Twelve
- Twenty Fourteen
- Neve
- Hestia
- Sydney
これは例示で、すべてではありません。注意したいのは、条件が「page-で始まるファイル」ではなく「page-で始まるフォルダ」だという点です。page-about.php のようなテンプレートファイルは多くのテーマにありますが、それだけでは条件に当てはまりません。
サーバーの条件:PHPの設定
3段階目のRCEに至るには、さらにサーバー側の条件が必要です。アドバイザリーによると、PHPの register_argc_argv という設定が有効で、pearcmd.php というファイルがサーバーに置かれている環境が該当します。公式のPHP用Dockerイメージや、既定の設定のcPanelがこれに当てはまりうると書かれています。国内のレンタルサーバーは独自の管理画面を使っているところが多いものの、PHPの設定は会社やプランごとに違うため、「国内サーバーだから大丈夫」とは言えません。
ここまでを読むと「うちは条件に当たらないから更新しなくていい」と考えたくなりますが、条件を1つずつ確かめるより、更新するほうが早くて確実です。条件の確認は、「更新が遅れていた期間に危なかったかどうか」を振り返るために使ってください。
当社の環境で実際に確認したこと
当社(edel-hearts.com)でも、本番サイトのコピー環境に入っているテーマを1つずつ確認しました。国内でよく使われているテーマも含めて、結果は次のとおりです。
| テーマ | 「page-」で始まるフォルダ | 確認方法 |
|---|---|---|
| 当社の自作テーマ(有効) | なし | 手元の環境 |
| Simplicity2(2.8.7.1・無効化済み) | あり(page-template) | 手元の環境 |
| Cocoon | なし | 公式GitHubリポジトリ |
| TCDテーマ(MONOLITH・SKIN・STORY・UNIQUE) | なし | 手元の環境 |
| Twenty Twenty-Three/Four/Five | なし | 手元の環境 |
なお、当社の本番サイト(edel-hearts.com)は、すでに7.1.2になっていることを管理画面で確認済みです。当社の有効テーマは条件に当たりませんでしたが、以前使っていたSimplicity2には page-template フォルダがあり、公式の例示にない国産テーマでも条件に一致することが分かりました。Simplicity2は後継のCocoonに移行した人が多い一方、古いブログではまだ有効になっていることがあります。条件は「有効なテーマ」なので、当社のように無効化しているだけなら今回の条件には当たりません。ただ、使っていないテーマは別の脆弱性の入口にもなるので、この機会に削除しておくのがおすすめです。
自分のサイトで確かめるときは、まず管理画面の「外観 > テーマ」で有効なテーマ名を確認し、レンタルサーバーのファイルマネージャーなどで wp-content/themes/テーマ名/ を開いて、page- で始まるフォルダがないかを見ます。子テーマを使っている場合は、親テーマのフォルダも確認してください。
7.1.1以前・7.0以前を使っている人はどうすべきか
7.1系を使っているなら7.1.2へ更新します。7.0系以前を使い続けている場合も、各系列に修正版が出ているので、その系列の最新版へ更新すれば今回の脆弱性はふさがります。主な系列は次のとおりです。
| 使っている系列 | 修正版 |
|---|---|
| 7.1系 | 7.1.2 |
| 7.0系 | 7.0.6 |
| 6.9系 | 6.9.9 |
| 6.8系 | 6.8.10 |
| 6.7系 | 6.7.9 |
| 6.0〜6.6系 | 各系列の最新版(6.6.9、6.5.12 など) |
| 4.7〜5.9系 | 各系列の最新版(5.9.18、4.7.37 など) |
| 4.6系以前 | 修正版なし |
ただし公式は、最新版以外は「積極的にはサポートしていない」と明記しています。旧系列への修正は好意による提供で、今後も続く保証はありません。7.0系以前で止めている理由が特にないなら、この機会に7.1系へ上げる計画を立てることをおすすめします。4.6系以前はもう修正が出ないので、早急な移行が必要です。
自動更新されるのか?確かめ方
WordPressは、初期設定のままなら7.1.1から7.1.2のようなマイナーリリースを自動で適用します。公式発表でも、自動更新が有効なサイトは自動的に更新されると書かれています。ただし、次のような場合は自動更新が止まっていることがあります。
- wp-config.php で自動更新を無効にしている
- 管理系・セキュリティ系プラグインで自動更新を止めている
- 制作会社や保守会社が、手動で更新する方針にしている
- サーバーの権限設定の都合で、自動更新が失敗している
いちばん確実なのは、管理画面の「ダッシュボード > 更新」を開いて、現在のバージョンを見ることです。「最新バージョンのWordPressをお使いです」と出ていれば、更新済みです。自動更新が行われると、サイトの管理者メールアドレスにWordPressから通知が届くので、そのメールでも確認できます。
更新前にバックアップは必要か
必要です。今回の変更は1ファイルだけなので、更新でサイトが壊れる可能性は通常のアップデートより低いと考えられます。それでも、バックアップを取ってから更新するという手順は変えないでください。万一のとき、戻れる場所があるかどうかで復旧にかかる時間がまったく違います。
とはいえ、今回はバックアップの準備に何日もかけるより、早く更新することのほうが重要です。レンタルサーバーの自動バックアップが動いているなら、それを「戻れる場所」として、先に更新を済ませて構いません。
7.1.2へ更新したあとに確認すること
変更されたのは、固定ページのテンプレートを探す処理です。更新後は、次の3点を確認しておくと安心です。
- 「ダッシュボード > 更新」で、バージョンが7.1.2(または系列の修正版)になっているか
- 固定ページが正しいデザインで表示されるか。特に、ページごとにテンプレートを指定しているページ(ランディングページ、会社概要など)
- 問い合わせフォームや予約フォームなど、固定ページに置いている機能が動くか
テンプレートを独自に作り込んでいるサイトで表示が崩れた場合は、テーマ側がテンプレートの探し方に依存した作りになっている可能性があります。その場合も7.1.1に戻すのではなく、テーマ側を直す方向で対応してください。
よくある質問
Q. 条件に当てはまらなければ、更新しなくても大丈夫ですか?
更新してください。条件はアドバイザリーで公表された範囲のもので、ほかの組み合わせで悪用できる可能性を否定するものではありません。修正内容が公開されると、攻撃手法の解析が進むのが一般的です。
Q. セキュリティプラグインを入れていれば防げますか?
WAF(不正なアクセスを遮断する仕組み)がこの種の攻撃を止める場合はありますが、確実とは言えません。脆弱性そのものをなくすのは、WordPress本体の更新だけです。
Q. 無効化しているテーマに該当フォルダがあっても危険ですか?
公式アドバイザリーの条件は「有効な親テーマ・子テーマ」なので、今回の条件には当たりません。ただし、使っていないテーマやプラグインは別の脆弱性の入口になりうるため、削除をおすすめします。
Q. サイトが攻撃されたかどうかは分かりますか?
サーバーのアクセスログに不審なリクエストが残っている場合があります。見慣れないファイルが増えている、管理者ユーザーが増えている、といった変化も手がかりになります。自分で判断がつかない場合は、専門家に調査を依頼してください。
更新できない事情があるなら、まず相談を
「制作会社と連絡が取れない」「古いテーマやプラグインが動かなくなるのが怖くて、何年も更新していない」というサイトは珍しくありません。こうしたサイトほど、今回のような脆弱性の影響を受けやすくなります。
当社のWordPress保守サポートでは、今回のようなセキュリティリリースをバックアップを取ったうえで適用し、更新後の表示確認まで行っています。すでに不審な動きがある、更新したら表示が崩れた、という場合はトラブル対応で原因の調査から承ります。
更新履歴
- 2026年9月23日:公開(2026年9月22日公開の公式情報とセキュリティアドバイザリーをもとに作成)
この記事を書いた人
矢部 敦合同会社Edel Hearts 代表
WordPress専門の開発会社を経営。プラグイン開発・カスタマイズ・保守を専門とし、18時間におよぶUdemyのWordPress講座を開講。出典付きで回答するAIチャットボット「Edel AI Hybrid Chat」開発者。著書『WordPress はじめての最小プラグイン』(Kindle)。本ブログの記事は、実際の開発・運用で得た一次情報をもとに執筆しています。会社情報はこちら